Migliori firewall (novembre 2026)
Un tuo amico è rimasto vittima di un crimine informatico e, consapevole della sua brutta esperienza, stai prendendo le precauzioni necessarie affinché non ti succeda la stessa cosa. Tra i tanti aspetti da valutare, ti sei focalizzato sul firewall, ossia sul “sistema” da utilizzare per filtrare il traffico di rete in transito sui tuoi dispositivi, proteggendoli da accessi indesiderati. A tal riguardo, hai aperto Google alla ricerca di informazioni sui migliori firewall attualmente esistenti e sei capitato proprio qui, sul mio sito Web.
Come dici? Ho centrato il punto? In tal caso, devi sapere che ti trovi nel posto giusto, al momento giusto! Nel corso di questo tutorial, infatti, ti illustrerò il funzionamento di alcuni ottimi firewall software, disponibili sotto forma di programmi per Windows e macOS, oppure di app per smartphone e tablet. Inoltre, avrò cura di fornirti una panoramica inerente i firewall hardware, ossia quei dispositivi in grado di filtrare “fisicamente” il traffico di rete.
Dunque, senza attendere un secondo in più, mettiti bello comodo e leggi con molta attenzione tutto quanto ho da dirti sull'argomento: sono sicuro che, al termine della lettura di questa guida, sarai perfettamente in grado di scegliere la soluzione che più si confa alle tue necessità. Detto ciò, non mi resta altro da fare, se non augurarti buona lettura e farti un grosso in bocca al lupo per tutto!
Indice
- Migliori firewall hardware
- Migliori firewall free
- Migliori firewall Android
- Migliori firewall iPhone e iPad
Migliori firewall hardware

TP-LINK ER605 Router VPN WAN 5 porte

Zyxel USGFLEX50H ZyWALL

ASUS ExpertWiFi EBG15

Cudy Router VPN multi-WAN Gigabit

Sharevdi F12

HSIPC HS-N2940-4L
Sharevdi Mini PC firewall
Sharevdi Dispositivo Micro Firewall

Glovary Firewall Mini PC J6413 4 Core

CWWK Mini PC Firewall Hardware i5-8250U 16GB DDR3
TP-LINK ER605 Router VPN WAN 5 porte
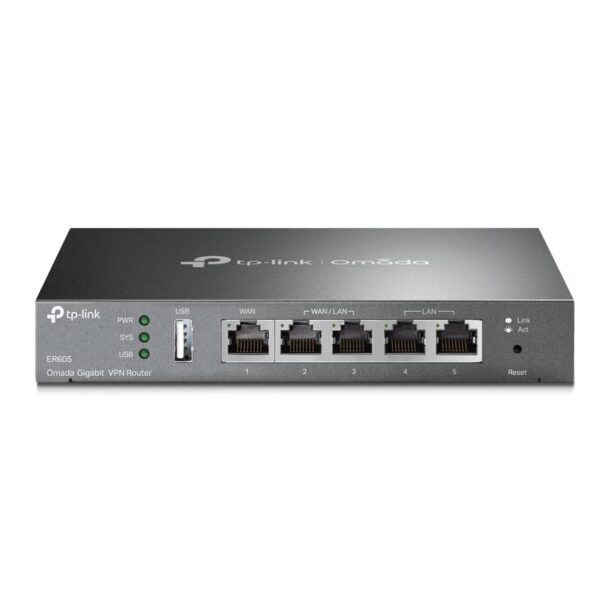
Il TP-Link ER605 è un router VPN Gigabit Multi-WAN della linea SafeStream, integrato nell’ecosistema Omada. È un gateway orientato alla gestione della rete, con un’impostazione particolarmente adatta agli ambienti da ufficio. Il supporto WAN doppia o multipla permette di configurare più collegamenti verso Internet sullo stesso dispositivo, una caratteristica utile quando l’infrastruttura deve gestire più linee anziché affidarsi a un unico accesso.
La connettività Ethernet Gigabit offre collegamenti cablati con velocità nominale di 1.000 Mbps, adatti a inserire il router in una rete con switch e dispositivi Ethernet. Questo valore descrive la velocità delle interfacce: le prestazioni effettive della connessione Internet dipendono anche dalla linea e dalla configurazione della rete. L’ER605 trova quindi una collocazione precisa come punto di gestione del traffico tra la rete locale e gli accessi esterni.
Le funzionalità VPN consentono di realizzare connessioni protette attraverso reti esterne, mentre il firewall interviene sul controllo del traffico e degli accessi. Sono due strumenti complementari: la VPN protegge le comunicazioni del collegamento virtuale, mentre il firewall permette di applicare regole al traffico che attraversa il gateway. La loro configurazione è importante per adattare la protezione alle esigenze dell’ambiente in cui viene installato.
L’integrazione con Omada SDN aggiunge gestione centralizzata e monitoraggio intelligente. Se utilizzi un’infrastruttura Omada, puoi amministrare il gateway all’interno dello stesso ambiente di controllo della rete. La centralizzazione rende più ordinata la supervisione dei dispositivi gestiti, mentre il monitoraggio aiuta a seguirne lo stato operativo.
TP-LINK ER605 Router VPN WAN 5 porte
Zyxel USGFLEX50H ZyWALL
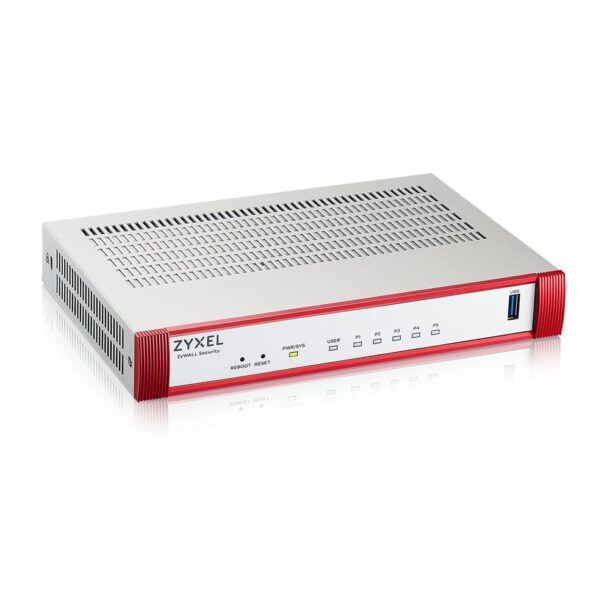
Il Zyxel USG FLEX 50H è un firewall aziendale che integra protezione della rete, collegamenti VPN e gestione centralizzata in un formato compatto senza ventole. Il design fanless elimina il rumore della ventilazione attiva, un vantaggio concreto quando l’apparato viene collocato vicino alle postazioni di lavoro. La connettività Ethernet lo rende adatto a presidiare l’accesso a Internet e i collegamenti tra reti aziendali.
Le capacità di elaborazione comprendono un throughput firewall SPI di 2.000 Mbps, una capacità IPS di 1.000 Mbps e un throughput VPN di 500 Mbps. Sono valori riferiti a funzioni differenti: la capacità del firewall non va quindi confusa con quella disponibile per il traffico cifrato o sottoposto a ispezione IPS. Il supporto a 100.000 sessioni simultanee è un parametro utile per dimensionare reti nelle quali numerosi servizi e applicazioni mantengono connessioni aperte contemporaneamente.
L’Entry Defense Pack comprende il filtraggio della reputazione di IP, DNS e URL, insieme alla visibilità offerta da SecuReporter. Questo livello di protezione permette di considerare la reputazione delle risorse coinvolte nelle comunicazioni di rete. Le funzioni anti-malware, sandboxing, filtraggio web, IPS e UTM completo sono invece attivabili con la licenza opzionale Gold Security Pack: una distinzione importante per scegliere il livello di ispezione coerente con le esigenze dell’azienda.
Le porte Ethernet RJ-45 assegnabili via software come WAN o LAN offrono flessibilità nella configurazione della rete. Il bilanciamento del carico WAN consente di distribuire il traffico tra collegamenti, mentre il failover attivo-backup permette di predisporre una connessione alternativa. Sono supportate anche la link aggregation e otto interfacce VLAN, utili per separare logicamente reparti, dispositivi o servizi.
Sul fronte degli accessi remoti, trovi supporto a IKEv2/IPSec, SSL VPN e Tailscale, con capacità fino a 20 tunnel IPSec e 15 utenti SSL VPN. La gestione Nebula integra controllo centralizzato delle policy, monitoraggio in tempo reale e orchestrazione SD-VPN; l’apparato supporta inoltre la gestione di fino a 12 access point.
La configurazione iniziale utilizza una procedura guidata nel portale Nebula. Per la manutenzione del firmware è disponibile l’aggiornamento offline tramite FTP sulla rete locale; dopo l’aggiornamento, l’interfaccia web resta accessibile anche senza Internet, consentendoti di operare localmente sulla configurazione dell’apparato.
Zyxel USGFLEX50H ZyWALL
ASUS ExpertWiFi EBG15
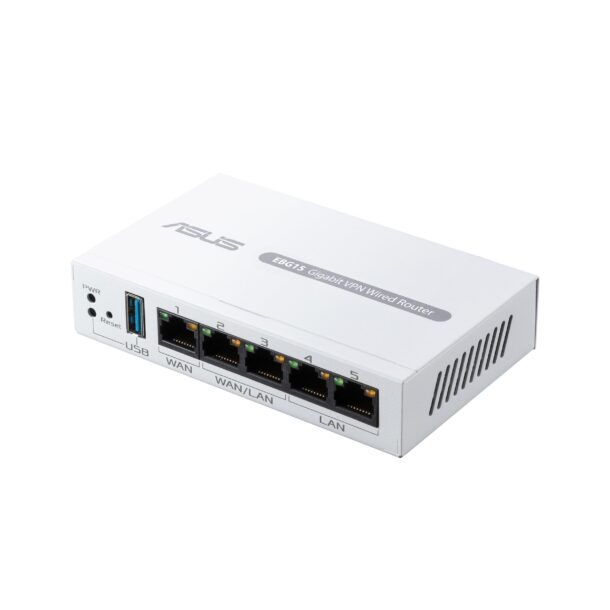
ASUS ExpertWiFi EBG15 è un router cablato Gigabit per reti aziendali, progettato per gestire più collegamenti Internet, organizzare i dispositivi e centralizzare il controllo della rete. La sua caratteristica più interessante è la combinazione di connettività multi-WAN, segmentazione VLAN e strumenti di sicurezza, utile negli uffici e nelle attività che richiedono una gestione più articolata rispetto a quella di un router essenziale.
La configurazione delle connessioni comprende una porta WAN Gigabit dedicata e due porte Gigabit configurabili come WAN o LAN. Puoi quindi utilizzare fino a tre collegamenti Ethernet verso Internet, oppure destinare le porte riconfigurabili alla rete locale. Il bilanciamento del carico permette di distribuire il traffico tra più linee, sfruttando le risorse disponibili. È una soluzione flessibile per gestire esigenze diverse, tenendo presente che la distribuzione del traffico non equivale necessariamente alla somma delle velocità su un singolo trasferimento.
La porta USB aggiunge una possibilità concreta per la continuità operativa: può funzionare come WAN di backup collegando un telefono cellulare con hotspot. Questa connessione alternativa consente di mantenere l’accesso a Internet quando serve una linea di riserva. Il suo contributo è distinto da quello delle porte Ethernet: amplia le opzioni di collegamento senza impegnare una delle interfacce WAN/LAN riconfigurabili.
Sul fronte dell’organizzazione interna, ogni porta Ethernet può essere assegnata a una VLAN. La segmentazione permette di separare logicamente gruppi di dispositivi e rendere più ordinata la struttura della rete aziendale. È un aspetto particolarmente utile se vuoi distinguere apparecchiature con ruoli differenti, invece di mantenerle tutte nello stesso segmento.
La protezione comprende prevenzione delle intrusioni IPS, firewall Layer 7 e ASUS AiProtection Pro, insieme a funzioni di navigazione sicura e VPN. Il firewall a livello applicativo aggiunge un controllo più articolato del traffico, mentre gli strumenti VPN permettono di creare collegamenti protetti. La gestione avviene tramite browser Web o app ASUS ExpertWiFi, con configurazione tramite Bluetooth: puoi quindi scegliere tra l’interfaccia da computer e il controllo da dispositivo mobile.
Il corpo bianco misura 7,5 × 12,1 × 2,6 cm, un formato compatto che facilita la collocazione anche su piani di lavoro poco spaziosi. La confezione comprende il router, il cavo di alimentazione e il manuale.
ASUS ExpertWiFi EBG15
Cudy Router VPN multi-WAN Gigabit
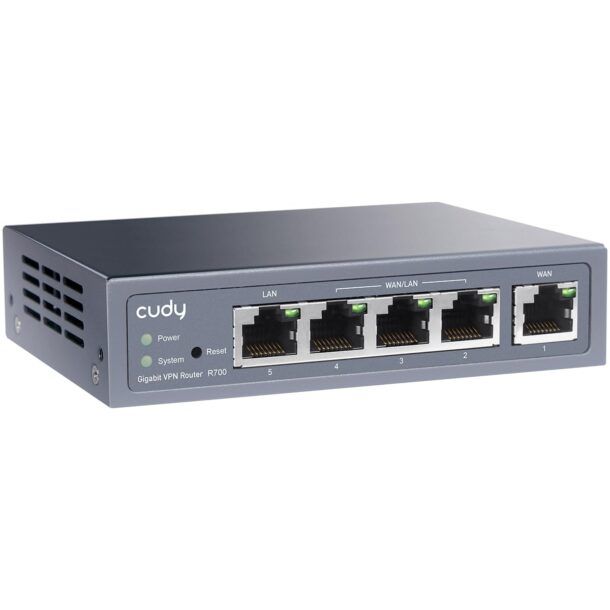
Il Cudy R700 è un router Gigabit Multi-WAN progettato per gestire più connessioni Internet, collegamenti VPN e regole di accesso alla rete da un unico dispositivo. Il suo elemento distintivo è la flessibilità delle cinque porte Ethernet RJ45 Gigabit: una WAN dedicata, tre configurabili come WAN o LAN e una LAN dedicata. Puoi quindi adattare la ripartizione delle connessioni alle esigenze della rete, arrivando a utilizzare fino a quattro porte WAN.
Il bilanciamento del carico distribuisce i flussi di dati tra le connessioni Internet in proporzione alla larghezza di banda di ciascuna WAN. È una funzione utile negli ambienti in cui più utenti o applicazioni condividono linee differenti, perché permette di ripartirne l’impiego anziché concentrare tutto il traffico su un solo collegamento. Il principio è quello della distribuzione dei flussi: non va confuso con la somma automatica delle velocità delle linee per ogni singolo trasferimento.
La dotazione VPN comprende WireGuard, OpenVPN, IPsec, PPTP e L2TP, con funzionalità server e client e possibilità di creare tunnel site-to-site. Questa varietà consente di affrontare esigenze diverse, dall’accesso remoto al collegamento tra reti situate in sedi separate. La scelta del protocollo va rapportata alla compatibilità e ai requisiti di sicurezza: WireGuard e OpenVPN sono opzioni moderne, mentre PPTP resta un protocollo datato da valutare con cautela. È presente anche il supporto ZeroTier, che amplia le possibilità di collegamento attraverso reti virtuali.
Per l’amministrazione degli accessi, il R700 offre filtri IP, MAC e URL, insieme al controllo dei dispositivi. Puoi definire regole riferite agli indirizzi di rete, ai singoli apparati o agli indirizzi web, differenziando i permessi di navigazione. È un insieme di strumenti pertinente soprattutto in un piccolo ufficio, dove può essere necessario applicare criteri di utilizzo di Internet diversi tra utenti e postazioni.
Il formato da scrivania misura 11,9 × 8,5 × 2,8 cm, con un ingombro contenuto per l’installazione vicino ai dispositivi di rete. La finitura è grigia e l’alimentazione prevista è a 12 V in corrente continua; le connessioni Ethernet permettono l’impiego con personal computer indipendentemente dal sistema operativo.
Cudy Router VPN multi-WAN Gigabit
Sharevdi F12
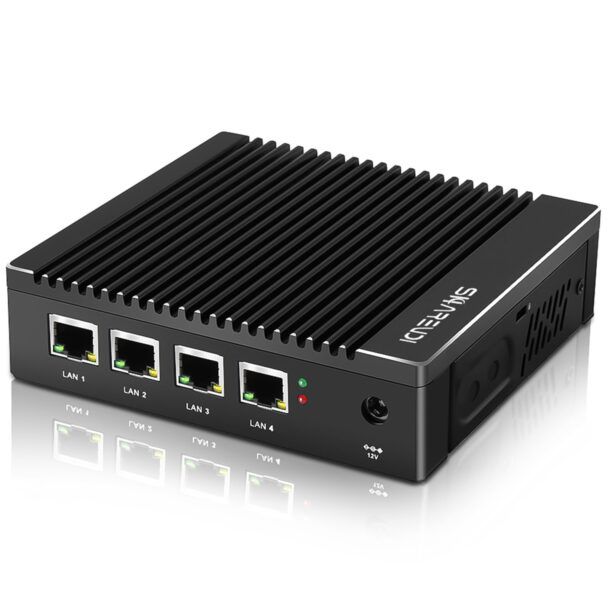
Il Sharevdi F12 è un mini PC firewall senza ventola, progettato per svolgere funzioni di gateway di sicurezza, router e server di rete in un formato compatto. Il processore Intel Pentium quad-core, affiancato da 8 GB di RAM e SSD da 128 GB, costituisce una piattaforma dedicata alla gestione dei servizi di rete. Le dimensioni di 13,3 × 12,6 × 3,6 cm facilitano l’installazione anche dove lo spazio per le apparecchiature è limitato.
Le quattro porte Ethernet Intel sono l’elemento più interessante per un impiego come firewall o router: consentono di collegare segmenti di rete distinti e assegnare interfacce separate a WAN, LAN o altre zone, in base alla configurazione software. Questa disposizione è utile se vuoi organizzare una rete con servizi e dispositivi separati, gestendo le comunicazioni attraverso regole di instradamento e sicurezza.
La piattaforma si presta all’impiego con pfSense e supporta sistemi come OPNsense, VyOS, CentOS e Linux con iptables. Gli utilizzi comprendono server DHCP e DNS, dispositivi VPN, server web e sistemi IDS/IPS. La scelta dell’ambiente software permette quindi di adattare il dispositivo a compiti diversi; il carico effettivo dipende dai servizi attivati e dalla complessità delle relative configurazioni.
Il raffreddamento passivo attraverso la custodia elimina il rumore della ventola, una qualità concreta per l’installazione in ufficio o vicino a una postazione di lavoro. Per il posizionamento è incluso un supporto VESA con viti, che offre un’alternativa all’appoggio sulla scrivania. La confezione comprende inoltre adattatore di alimentazione, cavo e manuale d’uso.
Le due porte USB 3.0 consentono di collegare periferiche e supporti esterni, mentre le uscite HDMI e VGA, gestite dalla grafica Intel HD integrata, permettono il collegamento a un monitor per la configurazione locale. L’archiviazione può essere ampliata fino a 512 GB, offrendo maggiore spazio per il sistema, i servizi installati e i registri di attività.
La scheda madre dispone anche di uno slot per scheda SIM, destinato all’uso con un modulo 3G/4G compatibile. La configurazione cellulare e quella Wi-Fi sono alternative: utilizzando il modulo 3G/4G non puoi usare contemporaneamente quello Wi-Fi. Il modulo Wi-Fi non è incluso.
Sharevdi F12
HSIPC HS-N2940-4L
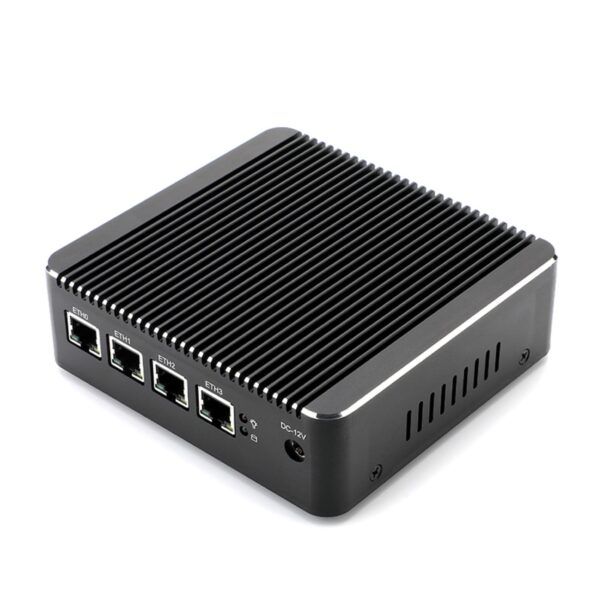
Il mini PC firewall N2940 è un’appliance compatta pensata per il routing e la sicurezza di rete, con quattro porte Ethernet Gigabit, 8 GB di RAM e un SSD da 128 GB. Il formato dedicato consente di impiegarlo come dispositivo di rete separato dal computer principale, mentre la compatibilità con pfSense e OPNsense permette di costruire una configurazione adatta alle tue esigenze di gestione e protezione del traffico.
Le quattro interfacce di rete Intel RJ45 da 1 GbE sono l’elemento più interessante della dotazione: consentono di collegare segmenti fisicamente distinti e assegnare, tramite il software, ruoli come WAN, LAN o rete dedicata agli ospiti. Questa disposizione offre flessibilità nella separazione dei dispositivi e nell’organizzazione delle regole di accesso, senza vincolare l’appliance a un semplice collegamento tra ingresso e uscita.
Il processore Intel Celeron N2940 quad-core lavora a una frequenza base di 1,83 GHz, con incremento fino a 2,25 GHz. È affiancato da 8 GB di memoria DDR3L a 1600 MHz, che corrispondono alla capacità massima supportata, e da un’unità SSD da 128 GB destinata al sistema, alle configurazioni e ai dati delle applicazioni. La dotazione di memoria è quindi già completa rispetto al limite previsto dalla piattaforma.
Il design senza ventola elimina il rumore della ventilazione attiva, un vantaggio concreto se collochi il dispositivo vicino alla postazione di lavoro. Le dimensioni di circa 13,4 × 12,6 × 4,1 cm agevolano l’inserimento in spazi contenuti; è comunque opportuno lasciare libera la circolazione dell’aria attorno al telaio per favorire la dissipazione passiva.
La connettività locale comprende HDMI, VGA e una porta USB 3.0, utili per collegare uno schermo e periferiche durante le operazioni di configurazione o manutenzione. La grafica Intel HD integrata gestisce l’uscita video, mentre l’alimentatore è incluso nella confezione.
HSIPC HS-N2940-4L
Sharevdi Mini PC firewall
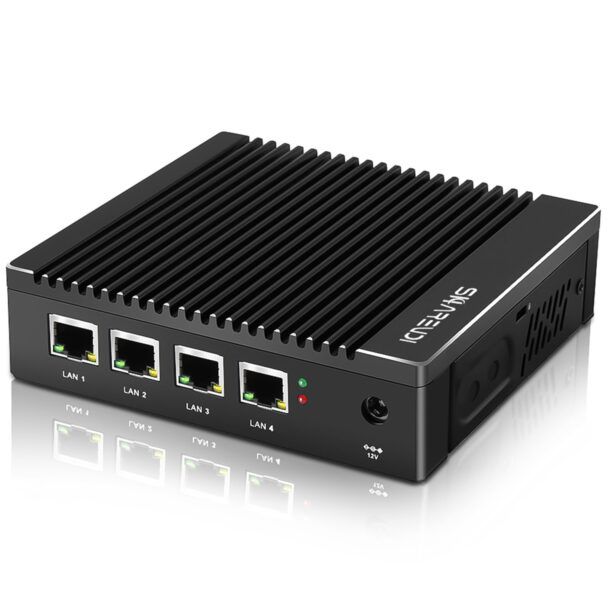
Il mini PC firewall Sharevdi J4105 è un dispositivo compatto pensato per gestire firewall, routing, VPN e gateway di rete. Il suo elemento più interessante è la presenza di quattro porte Ethernet da 2,5 GbE con controller Intel i226-V, che permettono di dedicare collegamenti fisici distinti alla rete esterna, alla rete interna e ad altri segmenti. Questa configurazione offre flessibilità nella realizzazione di una rete organizzata, senza concentrare tutte le connessioni su un’unica interfaccia.
Il processore Intel Celeron J4105 a quattro core e quattro thread, con frequenza massima di 2,5 GHz e 4 MB di cache, costituisce la base di elaborazione. Il supporto AES-NI consente l’accelerazione hardware delle operazioni crittografiche compatibili, una caratteristica particolarmente pertinente per un dispositivo destinato anche alle VPN. Il TDP del processore è di 10 W: un parametro termico da distinguere dal consumo complessivo del sistema. La velocità delle porte, invece, non va interpretata come una misura delle prestazioni del firewall con qualsiasi combinazione di regole e servizi attivi.
La configurazione comprende 8 GB di RAM e un SSD mSATA da 240 GB, con supporto fino a 16 GB di memoria e fino a 512 GB di archiviazione. Questi margini di espansione permettono di adattare la dotazione alle esigenze del sistema operativo e dei servizi installati. L’archiviazione utilizza il formato mSATA e non supporta HDD, un dettaglio utile da considerare quando pianifichi un aggiornamento.
Sul piano software, il mini PC è testato con pfSense, OPNsense e Linux Ubuntu. Puoi quindi impiegarlo come piattaforma per diverse soluzioni open source, scegliendo l’ambiente in funzione della configurazione di rete da realizzare. L’accesso al BIOS avviene tramite il tasto DEL, utile durante la preparazione del sistema.
Il raffreddamento passivo senza ventola sfrutta l’involucro in lega di alluminio per dissipare il calore, eliminando il rumore della ventilazione meccanica. Il supporto al funzionamento continuativo 24 ore su 24, 7 giorni su 7 è coerente con l’impiego come apparato di rete sempre attivo.
Le due porte USB 3.0 consentono di collegare periferiche per installazione e gestione locale, mentre le uscite HDMI e VGA offrono due possibilità di collegamento al monitor. Nella confezione sono inclusi alimentatore, manuale e supporto VESA con viti; quest’ultimo permette il montaggio dietro un monitor, liberando spazio sul piano di lavoro.
Sharevdi Mini PC firewall
Sharevdi Dispositivo Micro Firewall
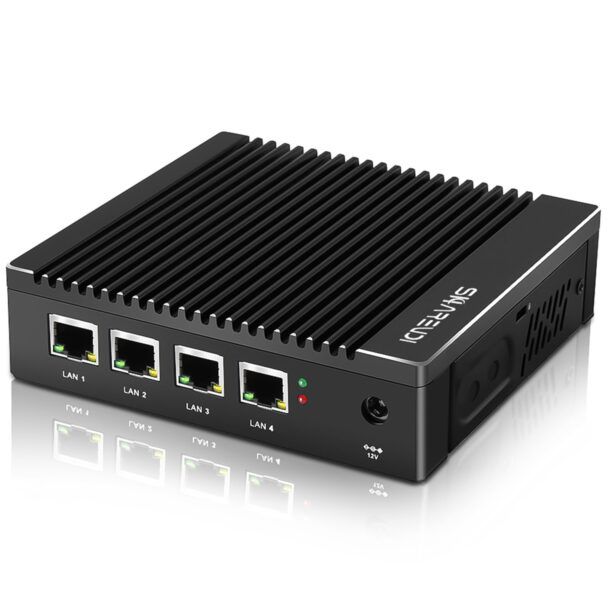
Il Sharevdi F12 è un mini PC firewall senza ventola pensato per gestire funzioni di router software, gateway di rete, VPN e piccolo server. Il processore Intel Pentium J3710, con 4 core e 4 thread, raggiunge una frequenza massima di 2,64 GHz e dispone di 2 MB di cache L2. È una piattaforma orientata ai servizi di rete: il dimensionamento delle attività va rapportato alla complessità delle regole firewall, ai servizi attivi e al carico di elaborazione richiesto.
Le quattro porte LAN con controller Intel I226 rappresentano l’elemento più interessante della configurazione. Permettono di dedicare interfacce fisiche distinte alla connessione esterna, alla rete interna e ad altri segmenti, come una rete ospiti o una zona riservata ai server. Questa flessibilità è utile se vuoi organizzare una rete con separazioni chiare, gestendo instradamento e criteri di accesso attraverso il software scelto.
La dotazione comprende 8 GB di RAM e un SSD mSATA da 64 GB. La memoria operativa raggiunge già il massimo supportato di 8 GB, mentre l’archiviazione può essere ampliata fino a 512 GB. L’espansione dello spazio è pertinente soprattutto per configurazioni che conservano registri o ospitano servizi aggiuntivi; la piattaforma non supporta dischi HDD.
Il dispositivo è testato con pfSense e OPNsense, oltre che con Ubuntu e altri sistemi operativi open source. Puoi quindi orientare la configurazione verso una distribuzione dedicata alla sicurezza di rete oppure verso un ambiente più generale per servizi e applicazioni. L’accesso al BIOS avviene mediante il tasto DEL, un dettaglio pratico durante la preparazione del sistema.
Il telaio in lega di alluminio con dissipazione passiva elimina la necessità di una ventola e favorisce un funzionamento silenzioso, adatto anche a una postazione di lavoro. È previsto l’impiego continuativo 24 ore su 24, 7 giorni su 7. Le dimensioni di circa 13,4 × 12,6 × 3,6 cm e l’attacco VESA consentono un’installazione compatta, anche dietro un monitor.
Per il collegamento delle periferiche sono disponibili due porte USB 3.0, una porta seriale RS232 COM e un’uscita HDMI. La confezione comprende adattatore e cavo di alimentazione, antenna Wi-Fi, manuale, tastiera, mouse e staffa di montaggio con viti, utile per predisporre un’installazione ordinata senza occupare la superficie della scrivania.
Sharevdi Dispositivo Micro Firewall
Glovary Firewall Mini PC J6413 4 Core
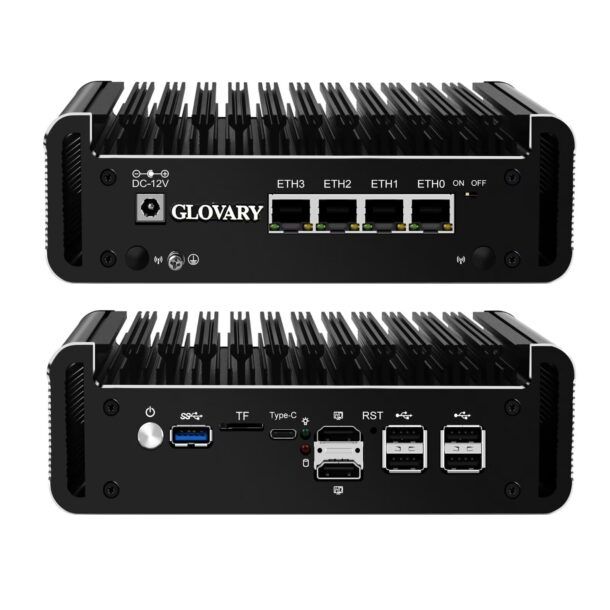
Il Glovary J6413 4 LAN è un mini PC fanless pensato per realizzare firewall, router e piccoli ambienti di virtualizzazione. La sua caratteristica centrale è la presenza di quattro porte Ethernet Intel i226V da 2,5 GbE, che consentono di collegare segmenti di rete distinti e organizzare interfacce WAN, LAN o reti dedicate attraverso il software scelto. È una configurazione particolarmente interessante per laboratori domestici e infrastrutture aziendali compatte.
Il processore Intel Celeron J6413 a quattro core e quattro thread, con frequenza fino a 3 GHz, costituisce la base della piattaforma. Il TDP di 10 W riguarda il processore e non va confuso con il consumo complessivo del computer. Il supporto AES-NI offre accelerazione hardware alle operazioni crittografiche nei programmi compatibili, un elemento utile per un dispositivo destinato alla sicurezza di rete.
La compatibilità con OPNsense, Linux, ESXi e PVE permette di orientare il sistema verso impieghi diversi: da appliance di rete dedicata a host per servizi virtualizzati. Le quattro connessioni fisiche offrono flessibilità nell’assegnazione delle interfacce, mentre il dimensionamento delle macchine virtuali resta da rapportare alle risorse disponibili e al carico previsto.
La configurazione comprende 8 GB di RAM DDR4 a 2400 MHz e un SSD. La piattaforma dispone di due slot SO-DIMM, con supporto fino a 64 GB: un margine di espansione utile se vuoi affiancare al firewall altri servizi. Per l’archiviazione sono presenti due slot M.2 2280 NVMe e due connessioni SATA 3.0 per unità da 2,5 pollici, così da poter organizzare lo spazio in funzione delle tue esigenze.
La grafica integrata Intel UHD Graphics gestisce le uscite video, costituite da due HDMI e una USB-C, con supporto a configurazioni fino a tre schermi e risoluzione massima di 3840 × 2160. Questa dotazione consente di predisporre una postazione locale con console e pannelli di monitoraggio su display separati. Sono inoltre presenti complessivamente sei porte USB.
Il corpo in lega di alluminio senza ventole elimina il rumore della ventilazione attiva. Le dimensioni di 17,7 × 12,5 × 5,5 cm e il peso di 1,2 kg agevolano la collocazione in spazi contenuti, lasciando comunque libera l’area attorno al telaio per la dissipazione passiva. È prevista anche la funzione Auto Power On. Nella confezione sono inclusi l’alimentatore, un cavo SATA 3.0 e un cavo per ventola a 12 V con connettore a quattro pin.
Glovary Firewall Mini PC J6413 4 Core
CWWK Mini PC Firewall Hardware i5-8250U 16GB DDR3
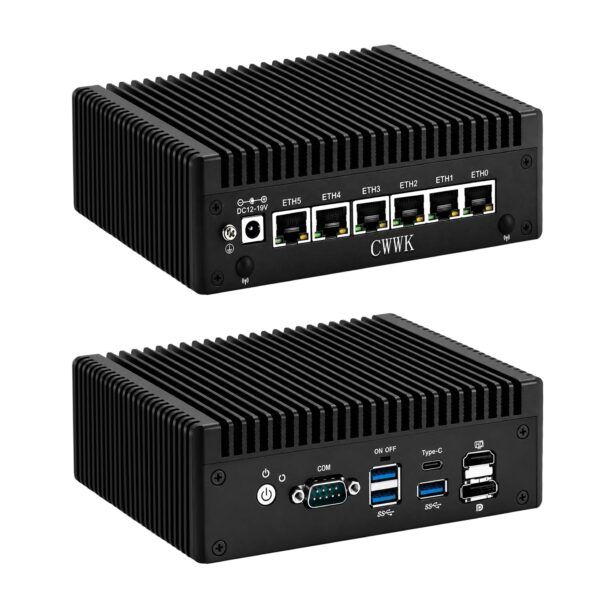
Il CWWK Mini PC Firewall i5-8250U è un’appliance di rete compatta, pensata per firewall open source, gateway VPN e ambienti di virtualizzazione. La configurazione con 16 GB di RAM e SSD M.2 NVMe da 128 GB affianca una dotazione di connessioni particolarmente articolata, adatta a costruire un’infrastruttura con più reti fisicamente separate.
Il punto centrale sono le sei porte Ethernet da 2,5 Gb/s, ciascuna associata a un controller Intel i226-V indipendente. Questa architettura ti permette di assegnare interfacce distinte a WAN, LAN, reti ospiti e segmenti dedicati, oppure di configurare collegamenti multi-WAN. La compatibilità con piattaforme firewall open source, tra cui OPNsense, rende il dispositivo interessante per gestire regole di accesso, instradamento e tunnel sicuri. Wake-on-LAN e avvio PXE completano le possibilità di integrazione nella rete.
Il processore Intel Core i5-8250U a quattro core e otto thread lavora a una frequenza base di 1,6 GHz, con un massimo di 3,4 GHz e 6 MB di cache. Il supporto AES-NI consente l’accelerazione hardware delle operazioni crittografiche compatibili, un elemento rilevante nell’impiego come gateway VPN. I due slot SO-DIMM supportano complessivamente fino a 16 GB di memoria: la configurazione proposta raggiunge quindi già la capacità massima prevista. La disponibilità di avvio UEFI e Legacy BIOS/CSM offre flessibilità nella scelta dell’ambiente software e del metodo di avvio.
Lo spazio di espansione è ben differenziato. Lo slot M.2 M-Key 2280 supporta unità NVMe PCIe 3.0 x4 e SATA, mentre il connettore SATA a 10 pin permette di collegare un’ulteriore unità tramite il cavo incluso. Per la connettività wireless sono presenti uno slot M.2 B-Key nei formati 3042/3052, abbinato a un alloggiamento Nano SIM, e uno slot M.2 E-Key 2230. Il primo consente l’installazione di un modulo cellulare 4G/5G per un collegamento di riserva; il secondo è destinato all’espansione Wi-Fi/Bluetooth. I moduli wireless non sono inclusi.
Il telaio in alluminio senza ventole misura 16,3 × 12,5 × 5,5 cm e pesa 1,1 kg. La dissipazione passiva elimina il rumore di ventilazione; è inoltre prevista l’installazione opzionale di una ventola 8010 a 12 V con connettore a tre pin, utilizzando il cavo fornito. Le staffe VESA incluse ampliano le possibilità di fissaggio.
Le connessioni locali comprendono HDMI, DisplayPort, tre USB 3.0, una USB-C e una seriale DB9 RS232, utile nell’integrazione con apparati dotati di interfaccia seriale. Un interruttore fisico permette di impostare l’accensione automatica al ritorno dell’alimentazione, mentre il pulsante con funzione di ripristino hardware e CLR-CMOS facilita gli interventi sulla configurazione. Nella confezione sono presenti anche l’alimentatore e le viti di montaggio.
CWWK Mini PC Firewall Hardware i5-8250U 16GB DDR3
Migliori firewall free
Sia Windows che macOS, per impostazione predefinita, integrano una soluzione firewall in grado di proteggere adeguatamente il sistema operativo da accessi non desiderati alla Rete. Tuttavia, se desideri maggior controllo sul traffico generato dai programmi installati, puoi affidarti ai migliori firewall free di terze parti di cui mi accingo a parlarti nelle sezioni successive di questo capitolo.
Windows Firewall Notifier (Windows)
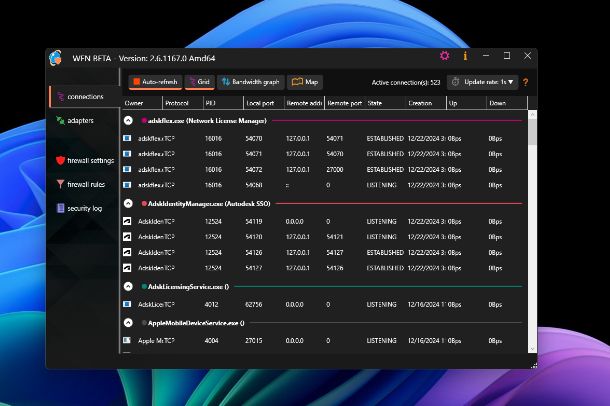
Se non ne avessi mai sentito parlare, Windows Firewall Notifier è uno strumento gratuito, il quale si “integra” con il firewall integrato di Windows 11 (ma anche Windows 10, 8.x e 7) e consente di ottenere delle notifiche mirate, laddove un programma in esecuzione dovesse provare a comunicare con l'esterno.
Per ottenerlo, collegati alla sua pagina dedicata su Github e fai clic sulla prima versione disponibile, che dovrebbe essere la più aggiornata (ad es. 2.6 Alpha). Giunto alla pagina successiva, scorri leggermente verso il basso e fai clic sul primo link di download (ad es. wfn-v2.6-aplha-anycpu.zip), posto nel riquadro Assets.
A download ultimato, estrai il pacchetto zip ottenuto in una cartella a piacere, lancia il file WFN.exe e clicca sui pulsanti Ulteriori informazioni, Esegui comunque e Sì per superare le protezioni imposte da Smart Screen.
Nella schermata principale del programma, che dovrebbe a questo punto comparire, dovresti trovare l'elenco dei programmi attivi nel sistema, insieme con le informazioni sulle connessioni stabilite dagli stessi (protocollo, indirizzo e porta locale, indirizzo e porta remota e così via).
Tramite le schede laterali, puoi agevolmente accedere alle funzionalità del programma. La scheda connections consente di visualizzare la destinazione delle connessioni attive e controllare la banda in uso da ciascun programma installato sul PC. La scheda adapters, invece, si occupa delle comunicazioni in corso tramite gli adattatori di rete installati nel PC.
Infine, tramite le schede firewall settings e firewall rules, è possibile attivare/disattivare rapidamente Windows Firewall e definire le regole da utilizzare per le connessioni in entrata e/o in uscita.
Per esempio, se vuoi far sì che WFN invii una notifica quando un programma tenta di connettersi a Internet, clicca sulla scheda firewall settings, individua il menu Outbound, seleziona l'opzione Block and prompt per tutte le schede (Private, Public, Domain e All) o solo una di esse in base alle tue esigenze e fai clic sul pulsante Apply collocato in alto, per rendere effettive le impostazioni.
Ora, per abilitare la ricezione di notifiche, clicca sull'icona dell'ingranaggio posta in alto a destra, poi sul pulsante Start Notifier now e poi clicca sul pulsante Save posto in basso: se richiesto, supera nuovamente le restrizioni imposte da SmartScreen, per attivare le funzioni di sicurezza di WFN.
Se questa soluzione non dovesse fare al caso tuo, puoi valutare l'utilizzo di firewall di terze parti, “completi” e indipendenti da Windows Firewall, come per esempio Norton 360, Comodo Personal Firewall o GlassWire.
LuLu (macOS)
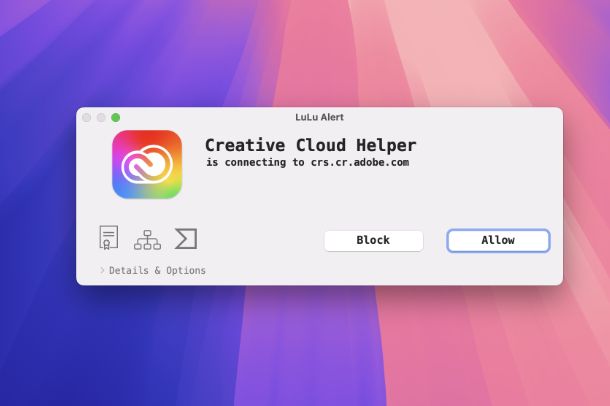
Se utilizzi un Mac, oltre al firewall integrato all'interno delle Impostazioni di Sistema di macOS, puoi avvalerti anche di un'utility di terze parti completamente gratuita e open source chiamata LuLu, realizzata da Objective-See, che permette di controllare e gestire il traffico di rete delle applicazioni su macOS.
Per scaricare l'applicazione in questione, recati su questa pagina Web e fai clic sul pulsante Download. Una volta scaricato il file con estensione dmg, fai doppio clic su di esso e, dalla schermata che si apre, trascina l'icona di LuLu nella cartella Applicazioni del Mac.
Fatto questo, fai clic sull'icona del Launchpad sulla dock e poi clicca sull'icona di LuLu: fai clic sul pulsante Apri dal pop-up che si apre e procedi con l'installazione: fai clic sui pulsanti Next, poi su Apri Impostazioni di Sistema. Nella schermata che si apre, imposta su ON la levetta della voce LuLu (conferma l'operazione con il codice del Mac o Touch ID), poi clicca su Consenti e infine sul pulsante Fine.
Ben fatto! Adesso Lulu è pienamente installato e pronto all'uso. Ogni volta che un programma proverà a collegarsi alle rete, vedrai comparire un pop-up di LuLu che ti chiederà di consentire l'accesso alla rete (Allow) o bloccarlo (Block). Facile, vero?
Se ritieni che LuLu non faccia al caso tuo, puoi rivolgerti a soluzioni alternative altrettanto efficaci, come Little Snitch, Radio Silence o Hands Off!.
Migliori firewall Android
Se possiedi un dispositivo Android, ti farà piacere sapere che, a differenza di quanto succedeva fino a qualche tempo fa, puoi agevolmente bloccare l'attività delle app attraverso un firewall di terze parti, anche senza sottoporre l'intero dispositivo alla procedura di root.
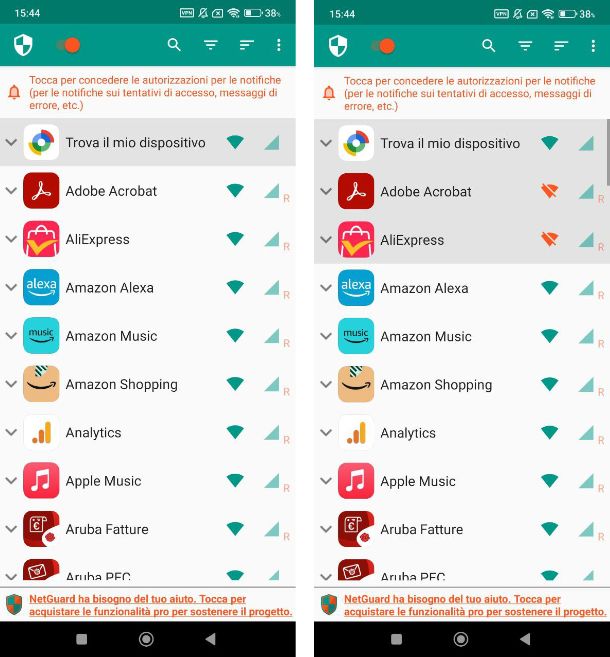
Tra i migliori firewall Android troviamo per esempio NetGuard, un'app in grado di inviare notifiche relative ai tentativi di accesso a Internet da parte delle app (anche quelle non attive in primo piano), fornendo all'utente la possibilità di bloccarle completamente, oppure di bloccare gli accessi soltanto a un determinato indirizzo.
NetGuard è scaricabile gratuitamente dal Play Store (o store alternativi) non ha in sé annunci pubblicitari (almeno al momento in cui ti scrivo questa guida) e non necessita dei permessi di root per funzionare correttamente.
Ad ogni modo, una volta scaricata e installata l'app, tocca il pulsante Acconsento, per confermare di aver letto i termini d'uso e, per attivare subito il filtraggio delle attività di rete, sposta su ON la levetta posta in alto a sinistra, accanto all'icona dello scudo.
Fatto ciò, premi il pulsante OK per due volte consecutive, in modo da autorizzare NetGuard alla creazione di una VPN locale. Dopodiché fai nuovamente tap sul medesimo pulsante e, per disattivare le opzioni di ottimizzazione della batteria (ciò fa sì che l'app non si interrompa mai), dalla schermata che si apre, pigia sulla voce con la dicitura NetGuard e dal pop.up che si apre, seleziona la voce Risparmia energia e poi seleziona l'opzione Nessun restrizione/Non ottimizzare.
Ci siamo quasi: apri nuovamente l'app di NetGuard e verifica che la levetta situata in alto sia colorata di rosso (altrimenti attivala tu); a questo punto, per inibire l'accesso a Internet da parte di un'app, individuala e tocca sull'icona del Wi-Fi, per bloccare i dati in transito attraverso le reti wireless, oppure l'icona delle tacchette di rete, per inibire l'accesso a Internet tramite le reti cellulare. Facile, vero?
In alternativa, puoi anche utilizzare l'app DataGuard, il cui funzionamento (e persino l'interfaccia grafica) è davvero molto simile a quello di NetGuard.
Migliori firewall iPhone e iPad
Sei alla ricerca dei migliori firewall iPhone e iPad? Poiché iOS e iPadOS sono, per precisa scelta di Apple, sistemi operativi chiusi a modifiche “profonde” da parte di app esterne, non esistono attualmente app in grado di bloccare efficacemente il traffico di rete, ma soltanto di monitorarlo.
Tuttavia, è comunque possibile proteggere l'attività di navigazione su Internet, impiegando una serie di tecniche “alternative”: per esempio, puoi avvalerti del firewall integrato nel router per navigare in modo sicuro, tramite la rete Wi-Fi di casa.
In genere, gli apparecchi di navigazione consentono di impostare livelli di sicurezza differenti, a seconda dell'attività di rete che si intende effettuare; tieni però presente che, attivando il firewall a livello router, alcune app (o alcuni programmi) potrebbero smettere di funzionare, a meno di non aprire manualmente le porte necessarie. Per maggiori informazioni in merito all'argomento, ti rimando ai miei tutorial specifici su come configurare il router e come aprire le porte del router.
Se, invece, non sei solito utilizzare un collegamento Wi-Fi ma la linea dati del cellulare, potresti valutare l'impiego di una VPN cifrata: si tratta, di fatto, di un “tunnel sicuro” all'interno del quale viaggiano i dati in transito da e per il tuo device. Le informazioni in transito sulle VPN cifrate sono invisibili dall'esterno, pertanto esse rappresentano un ottimo metodo per evitare furti d'informazioni e attacchi del tipo man-in-the-middle. Per maggiori informazioni, ti invito a leggere il mio approfondimento su come funzionano le VPN.
In qualità di affiliati Amazon, riceviamo un guadagno dagli acquisti idonei effettuati tramite i link presenti sul nostro sito.

Autore
Salvatore Aranzulla
Salvatore Aranzulla è il blogger e divulgatore informatico più letto in Italia. Noto per aver scoperto delle vulnerabilità nei siti di Google e Microsoft. Collabora con riviste di informatica e ha curato la rubrica tecnologica del quotidiano Il Messaggero. È il fondatore di Aranzulla.it, uno dei trenta siti più visitati d'Italia, nel quale risponde con semplicità a migliaia di dubbi di tipo informatico. Ha pubblicato per Mondadori e Mondadori Informatica.